

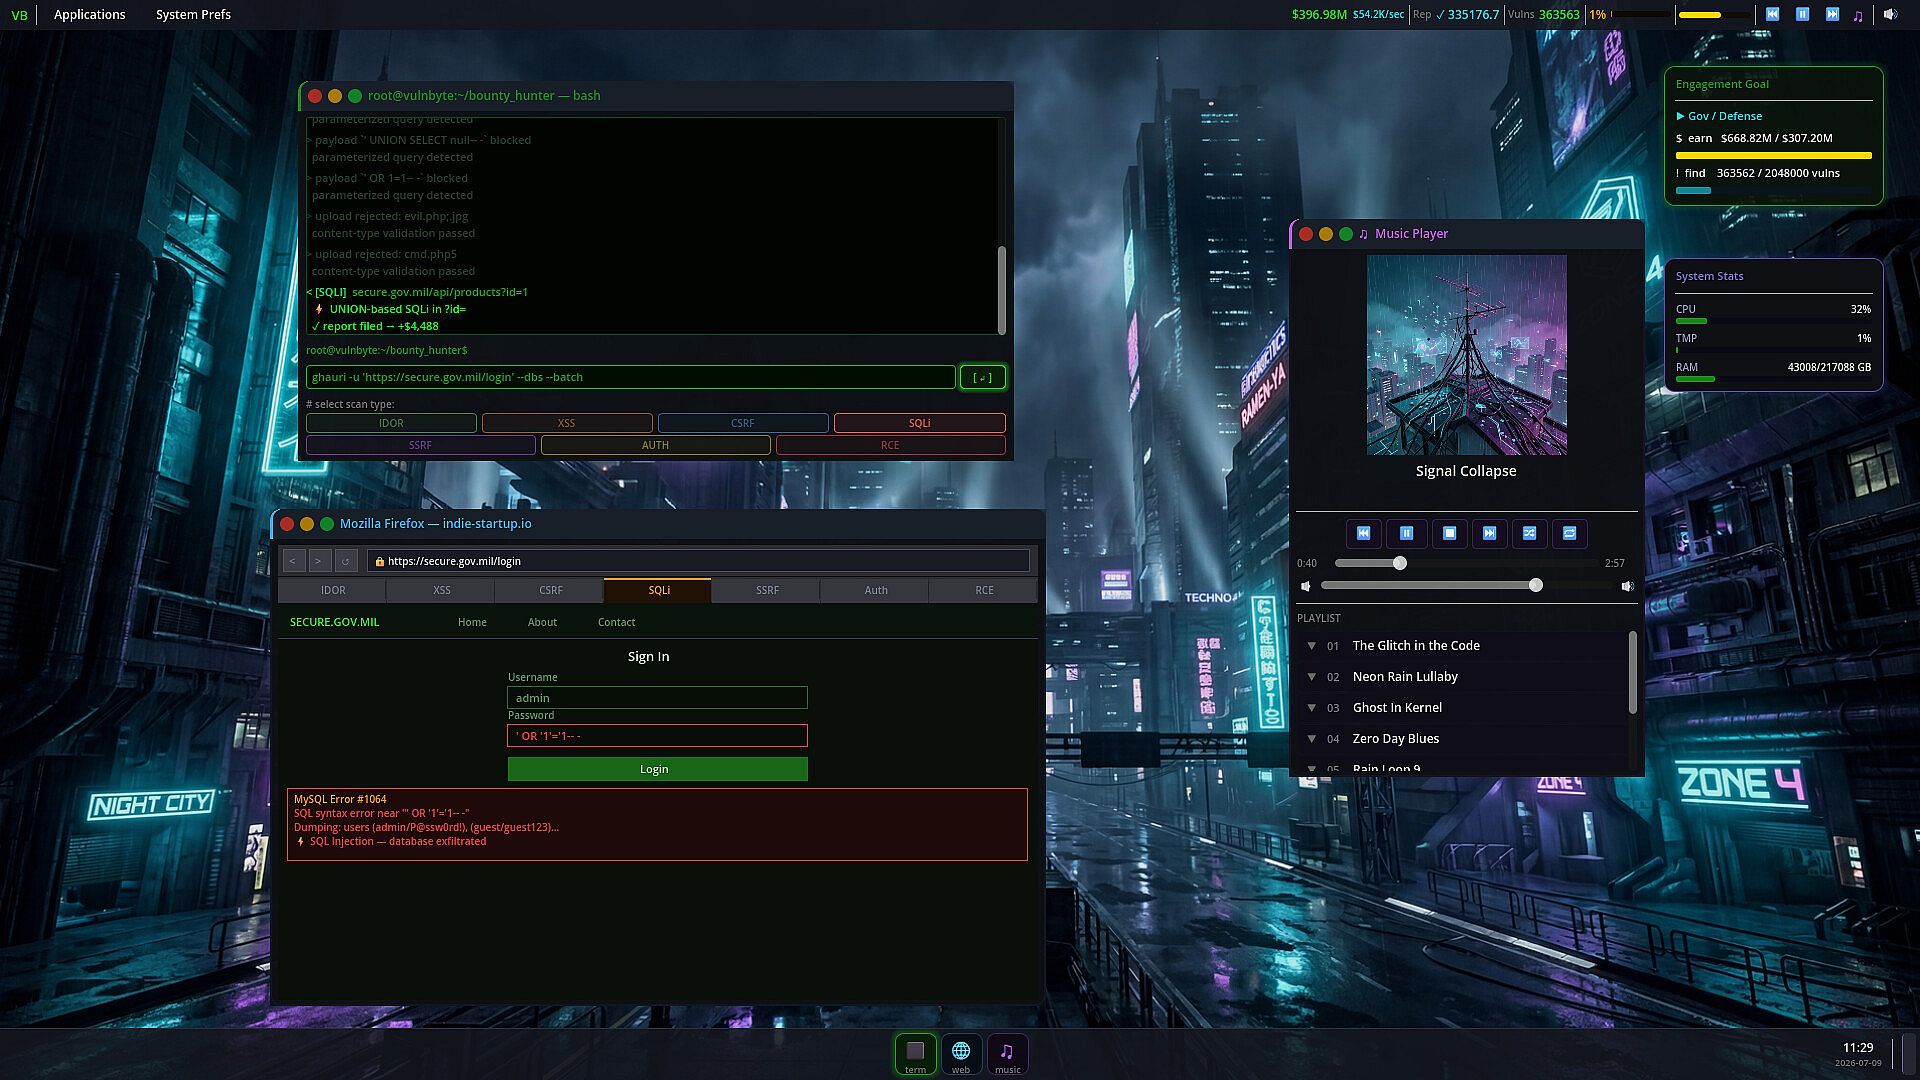
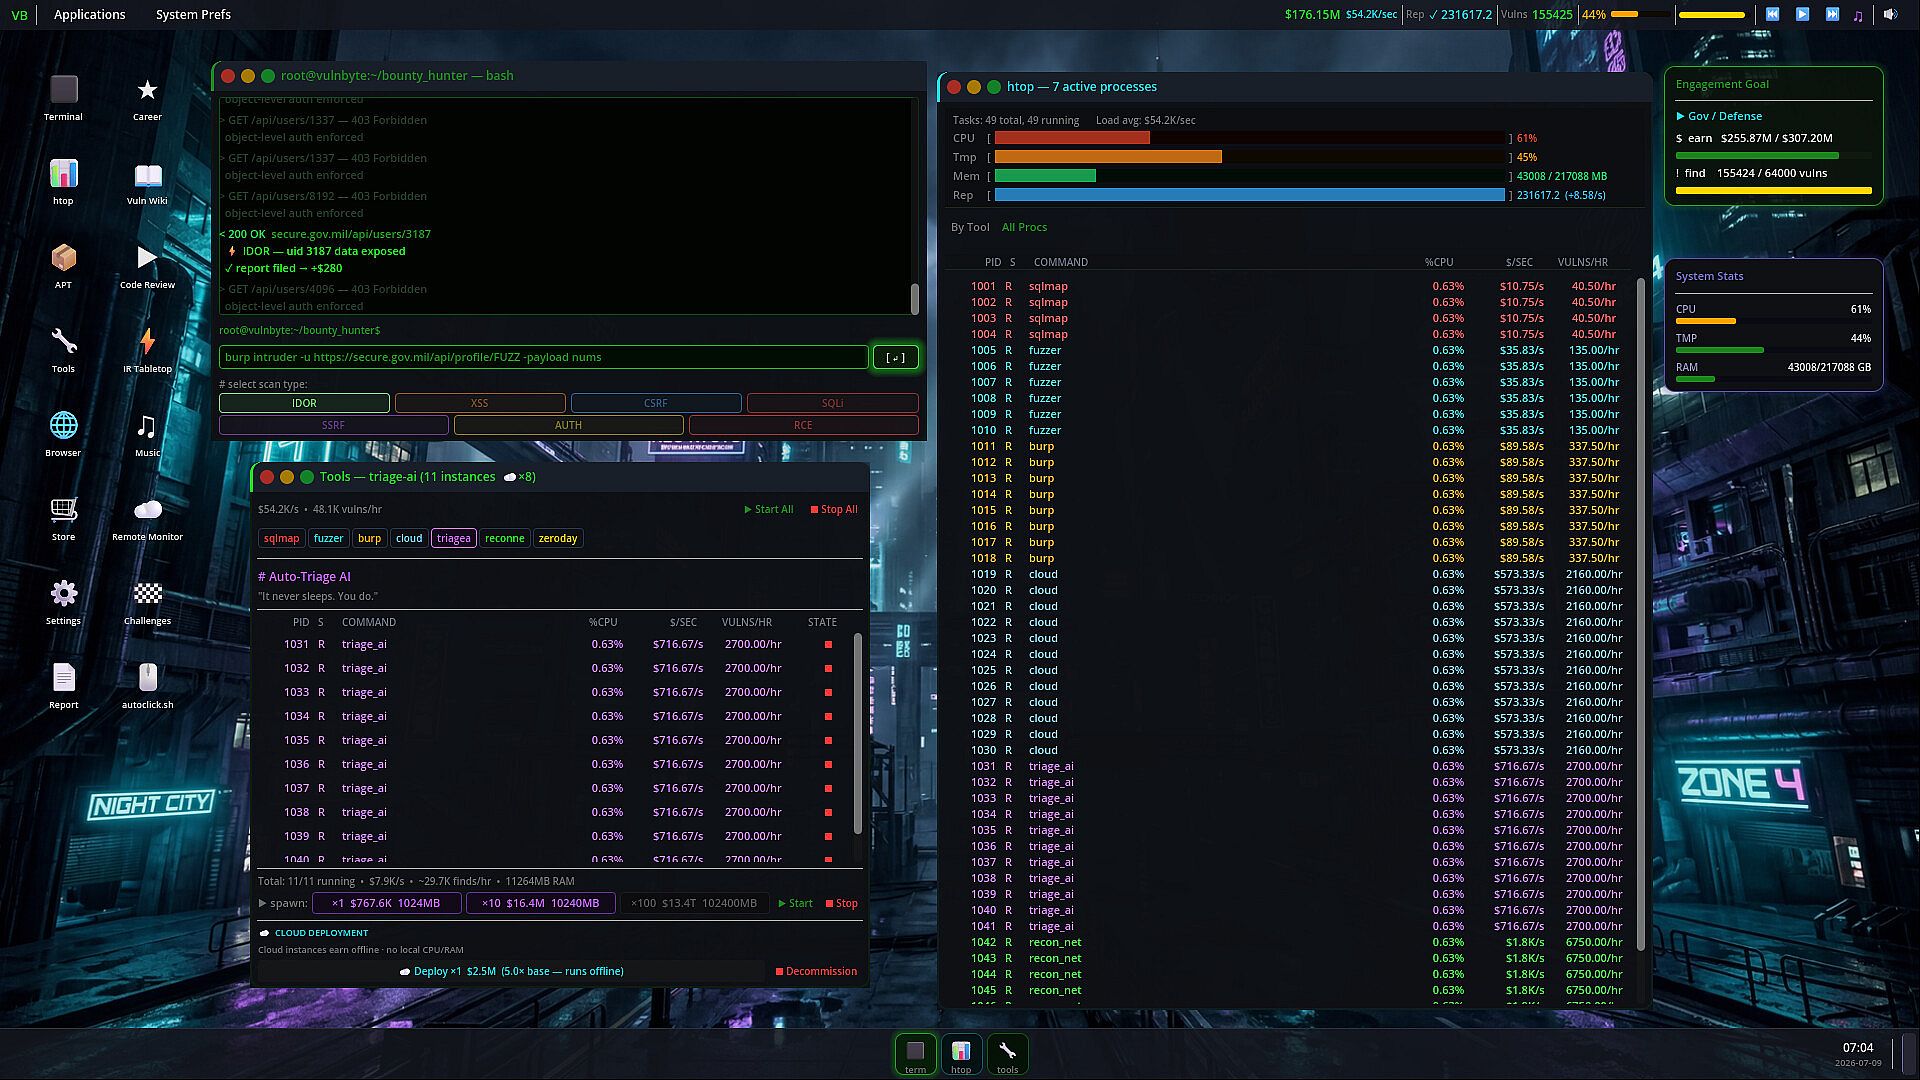
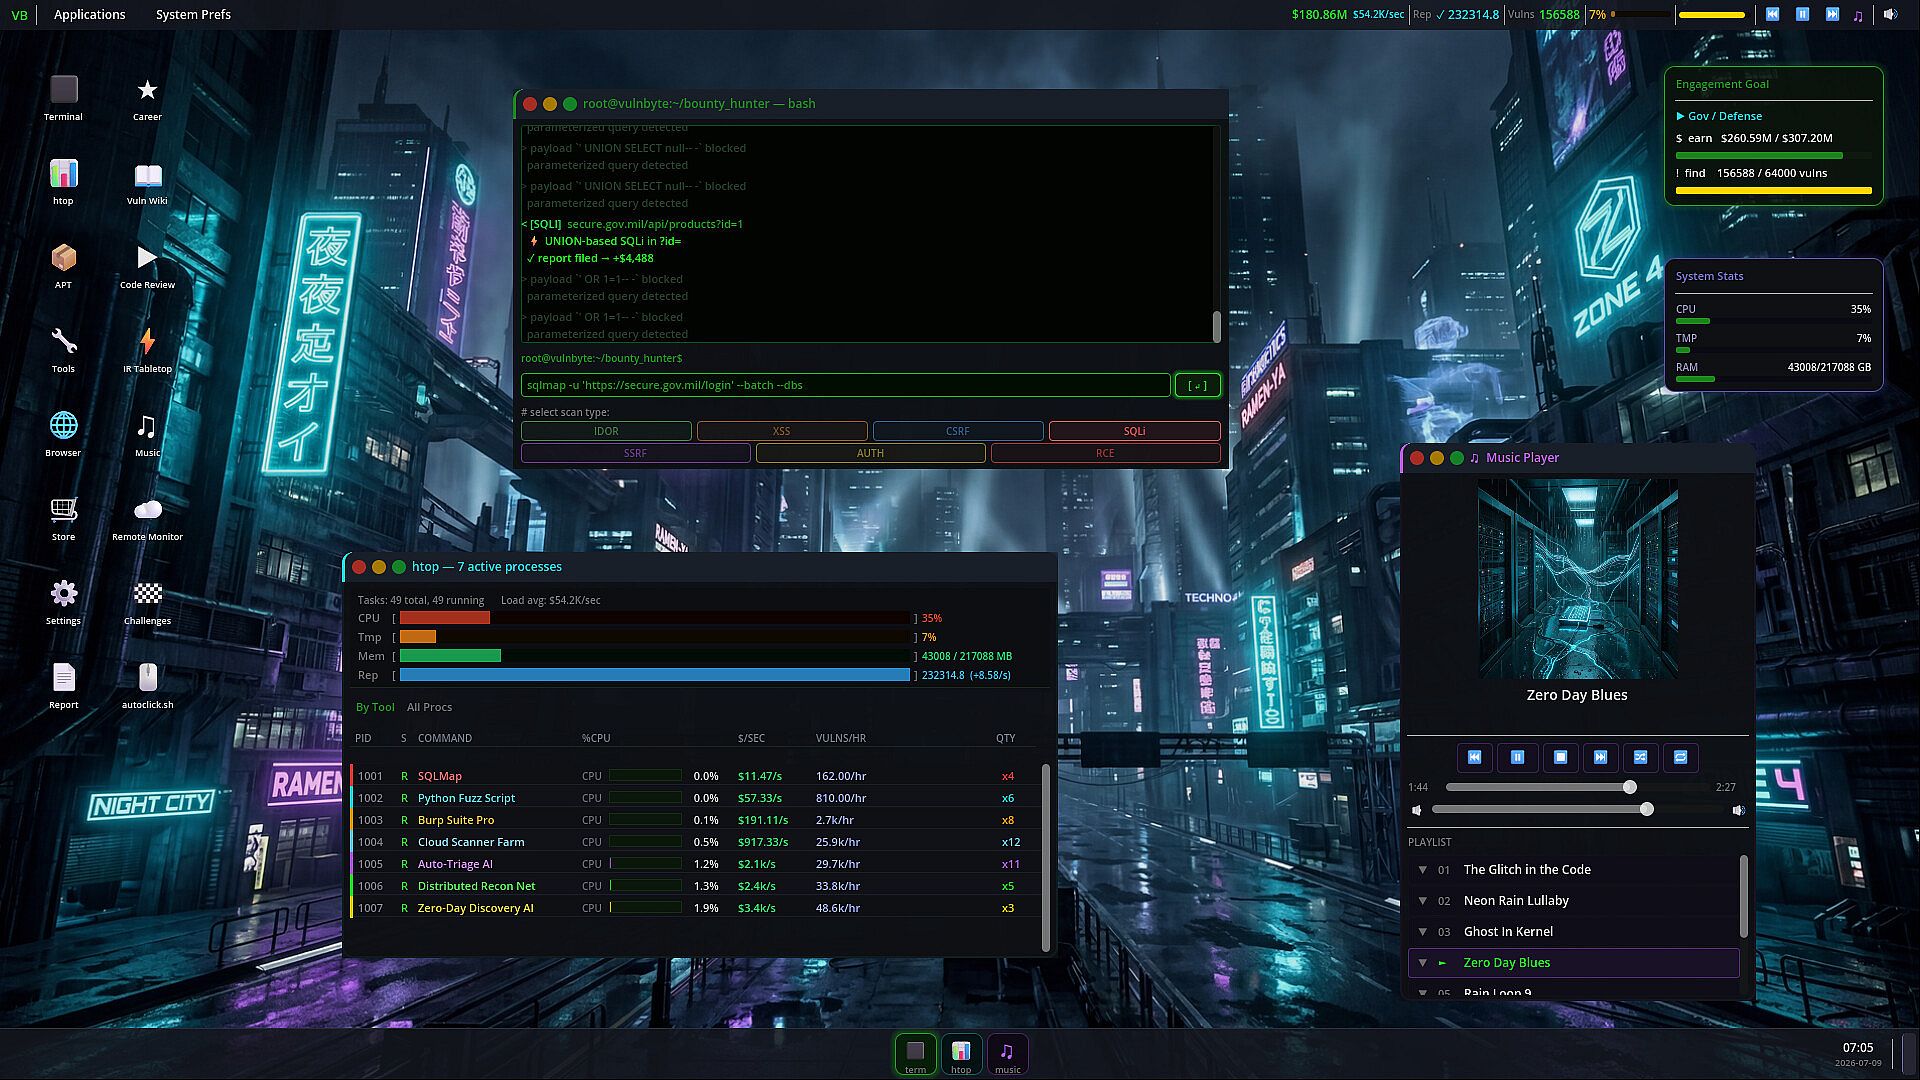
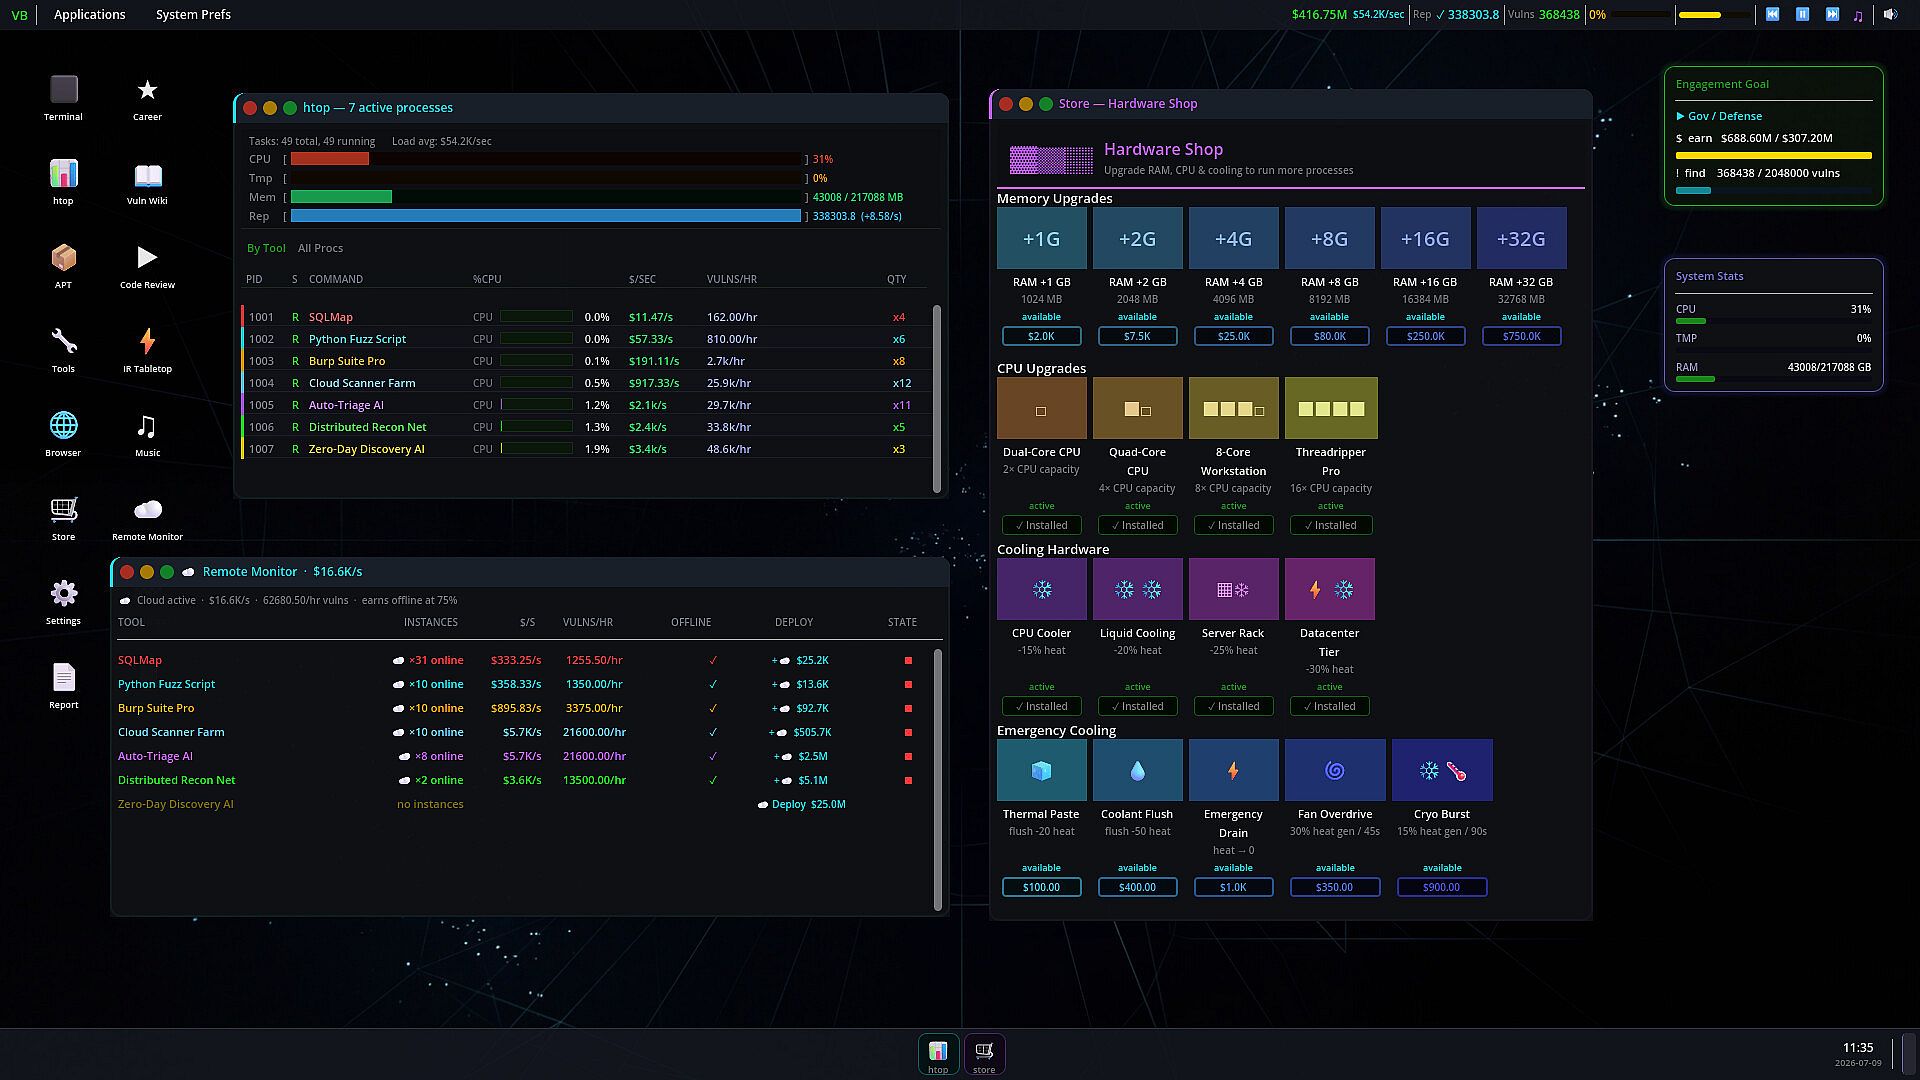
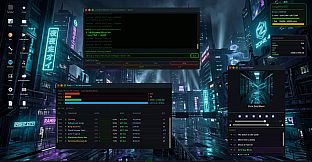
Bug Bounty Hunter - Idle è un gioco idle casual per PC che ti mette nei panni di un cacciatore di vulnerabilità professionista impegnato nei programmi di bug bounty aziendali. Il cuore dell'esperienza è individuare e sfruttare falle di sicurezza reali, bilanciando strumenti di automazione e limiti hardware di un PC simulato.
Gameplay
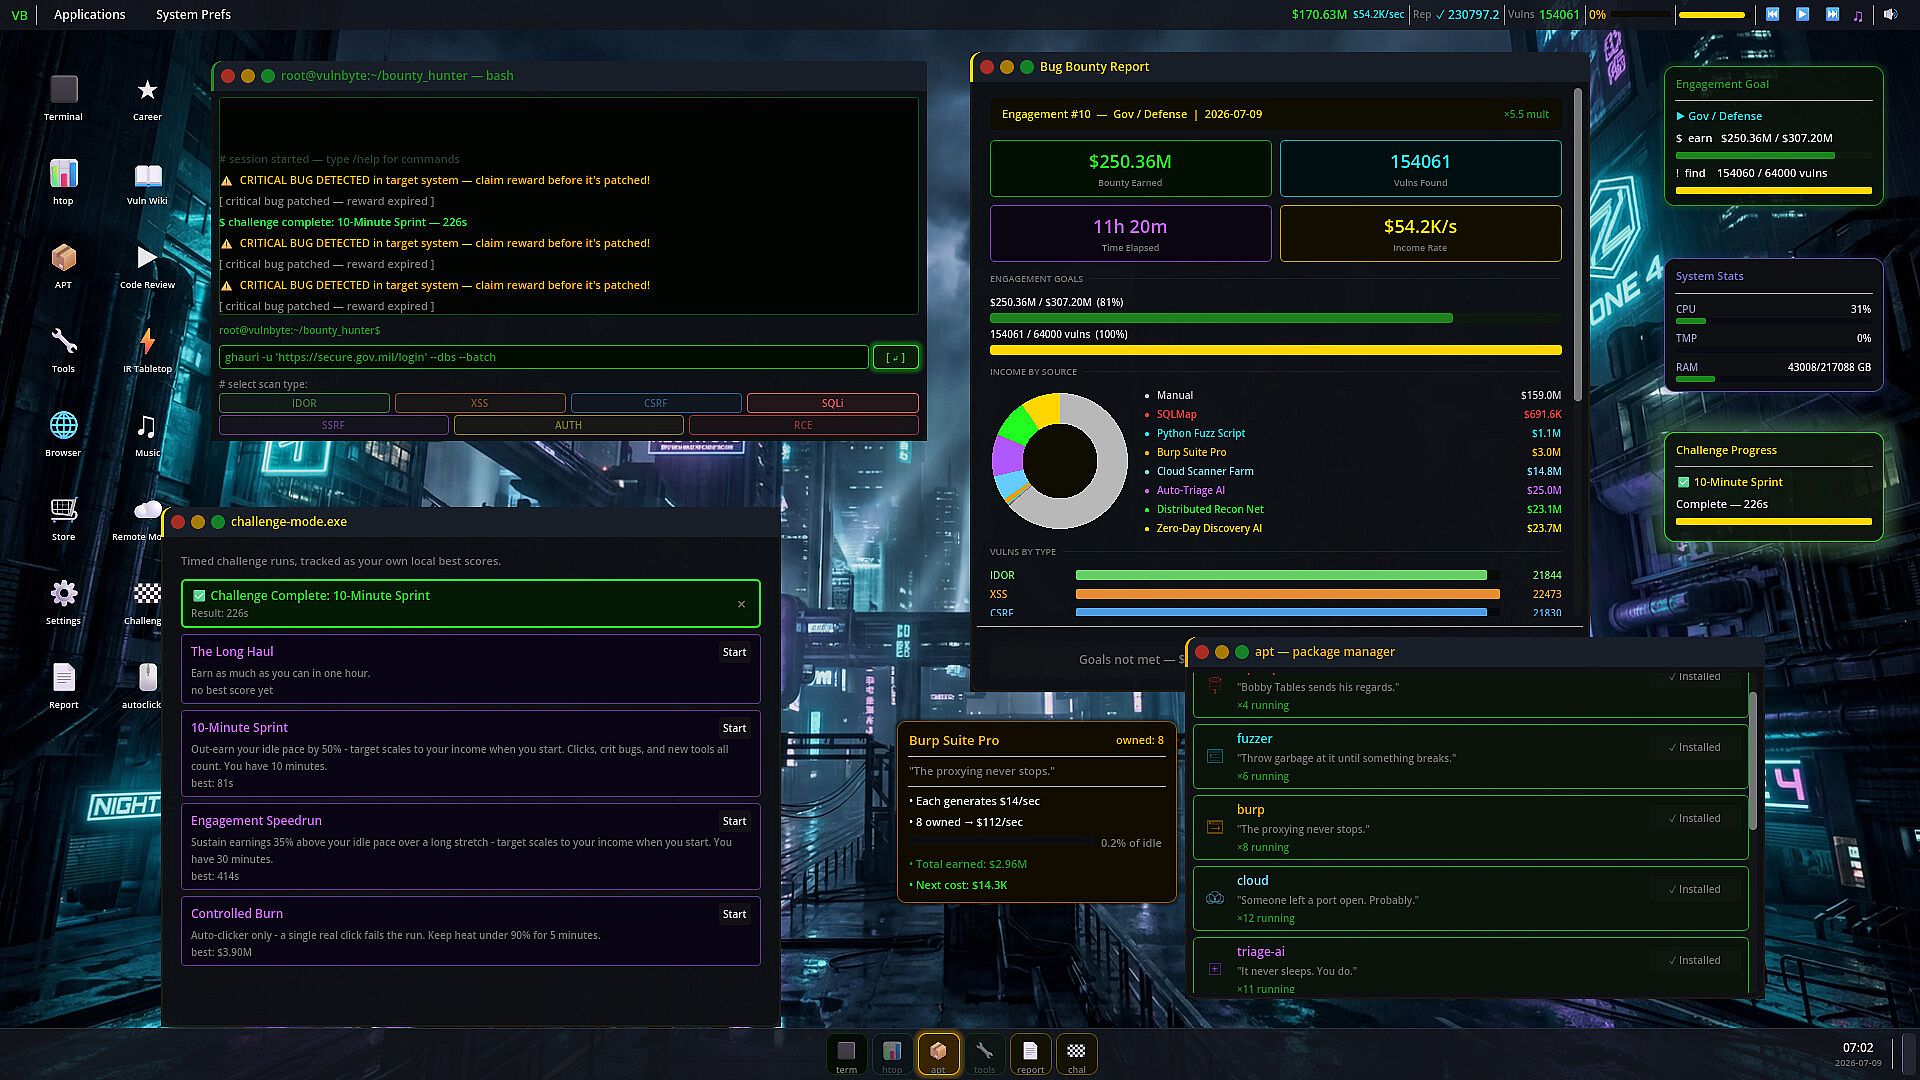
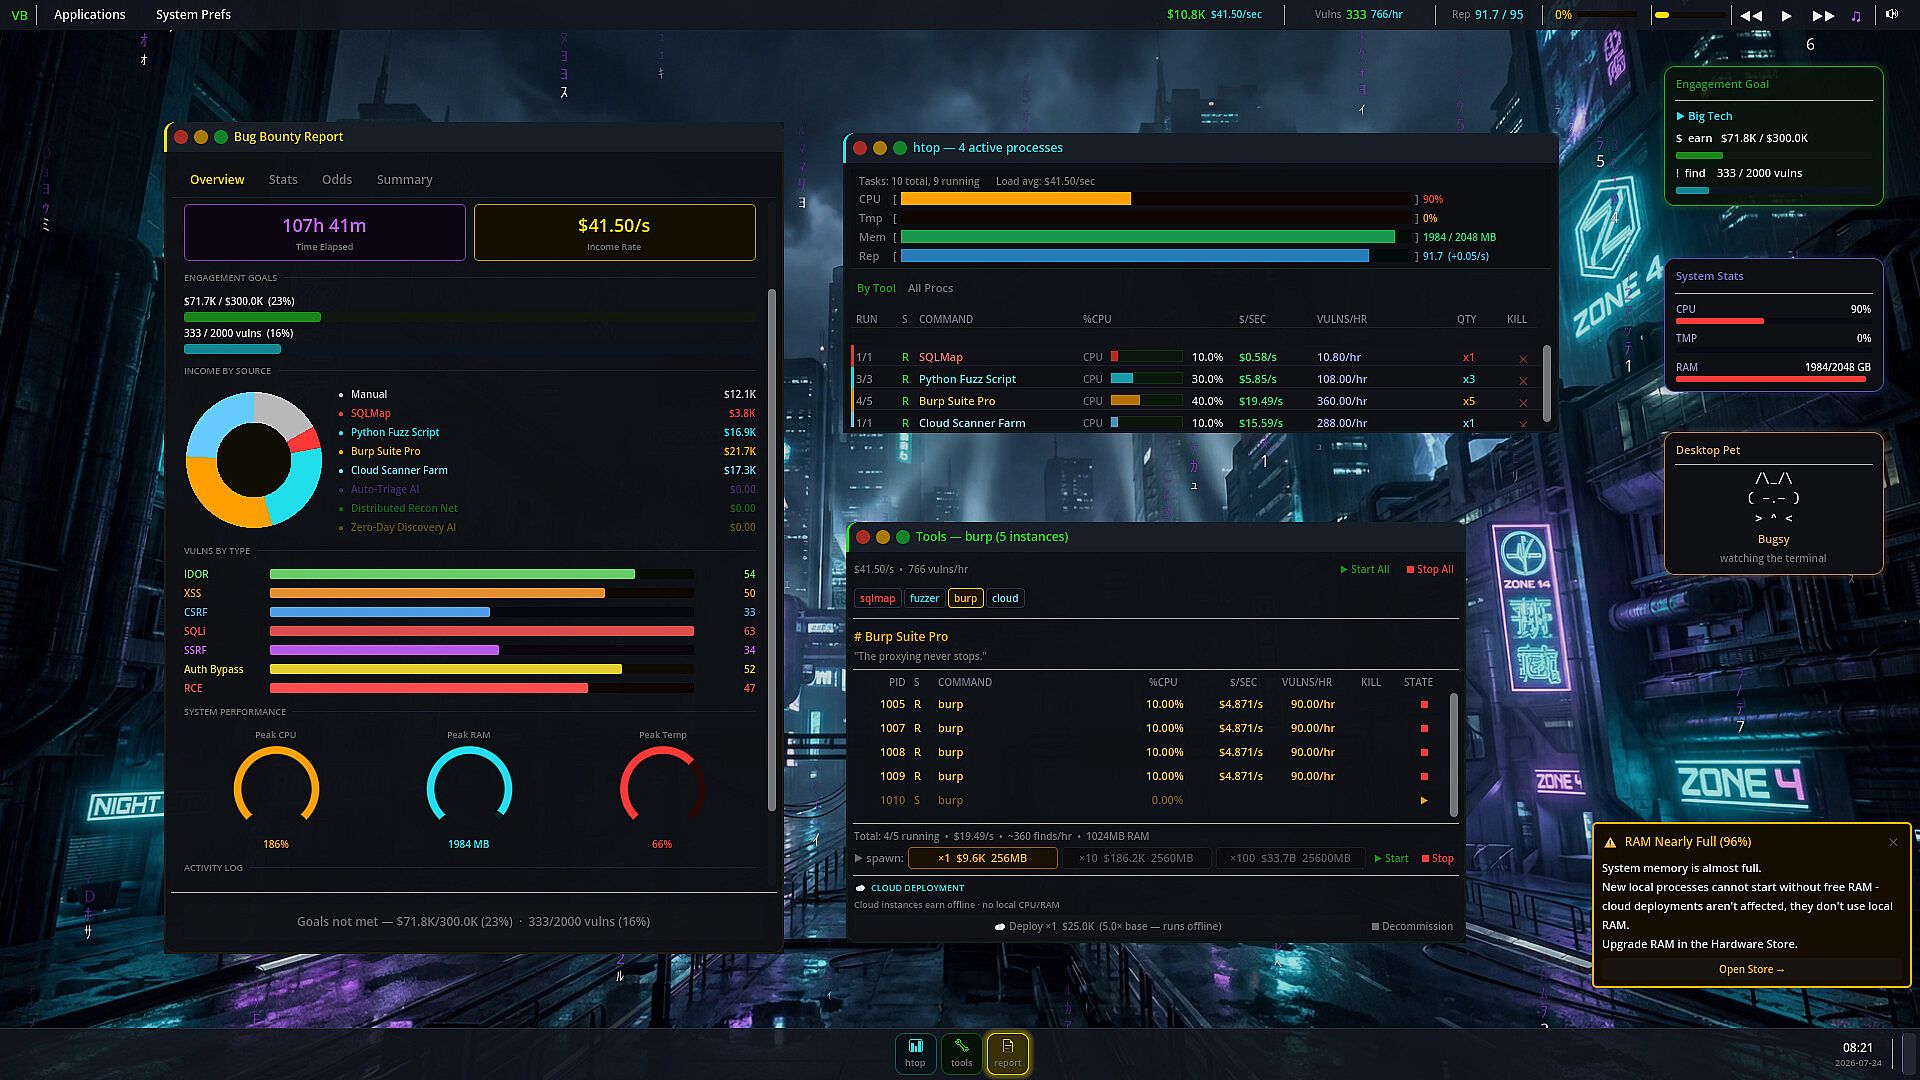
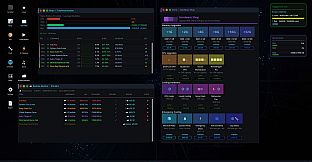
Il gameplay si basa sulla scansione di obiettivi alla ricerca di vulnerabilità come IDOR, XSS, CSRF, SQLi, SSRF, autenticazione compromessa e RCE. Si inizia con comandi manuali da terminale per individuare gli exploit, poi si passa all'acquisto e all'uso di tool che lavorano in background. Ogni scanner consuma CPU, RAM e genera calore, introducendo una gestione concreta delle risorse: l'overclocking può causare un crash totale con tanto di BSOD.
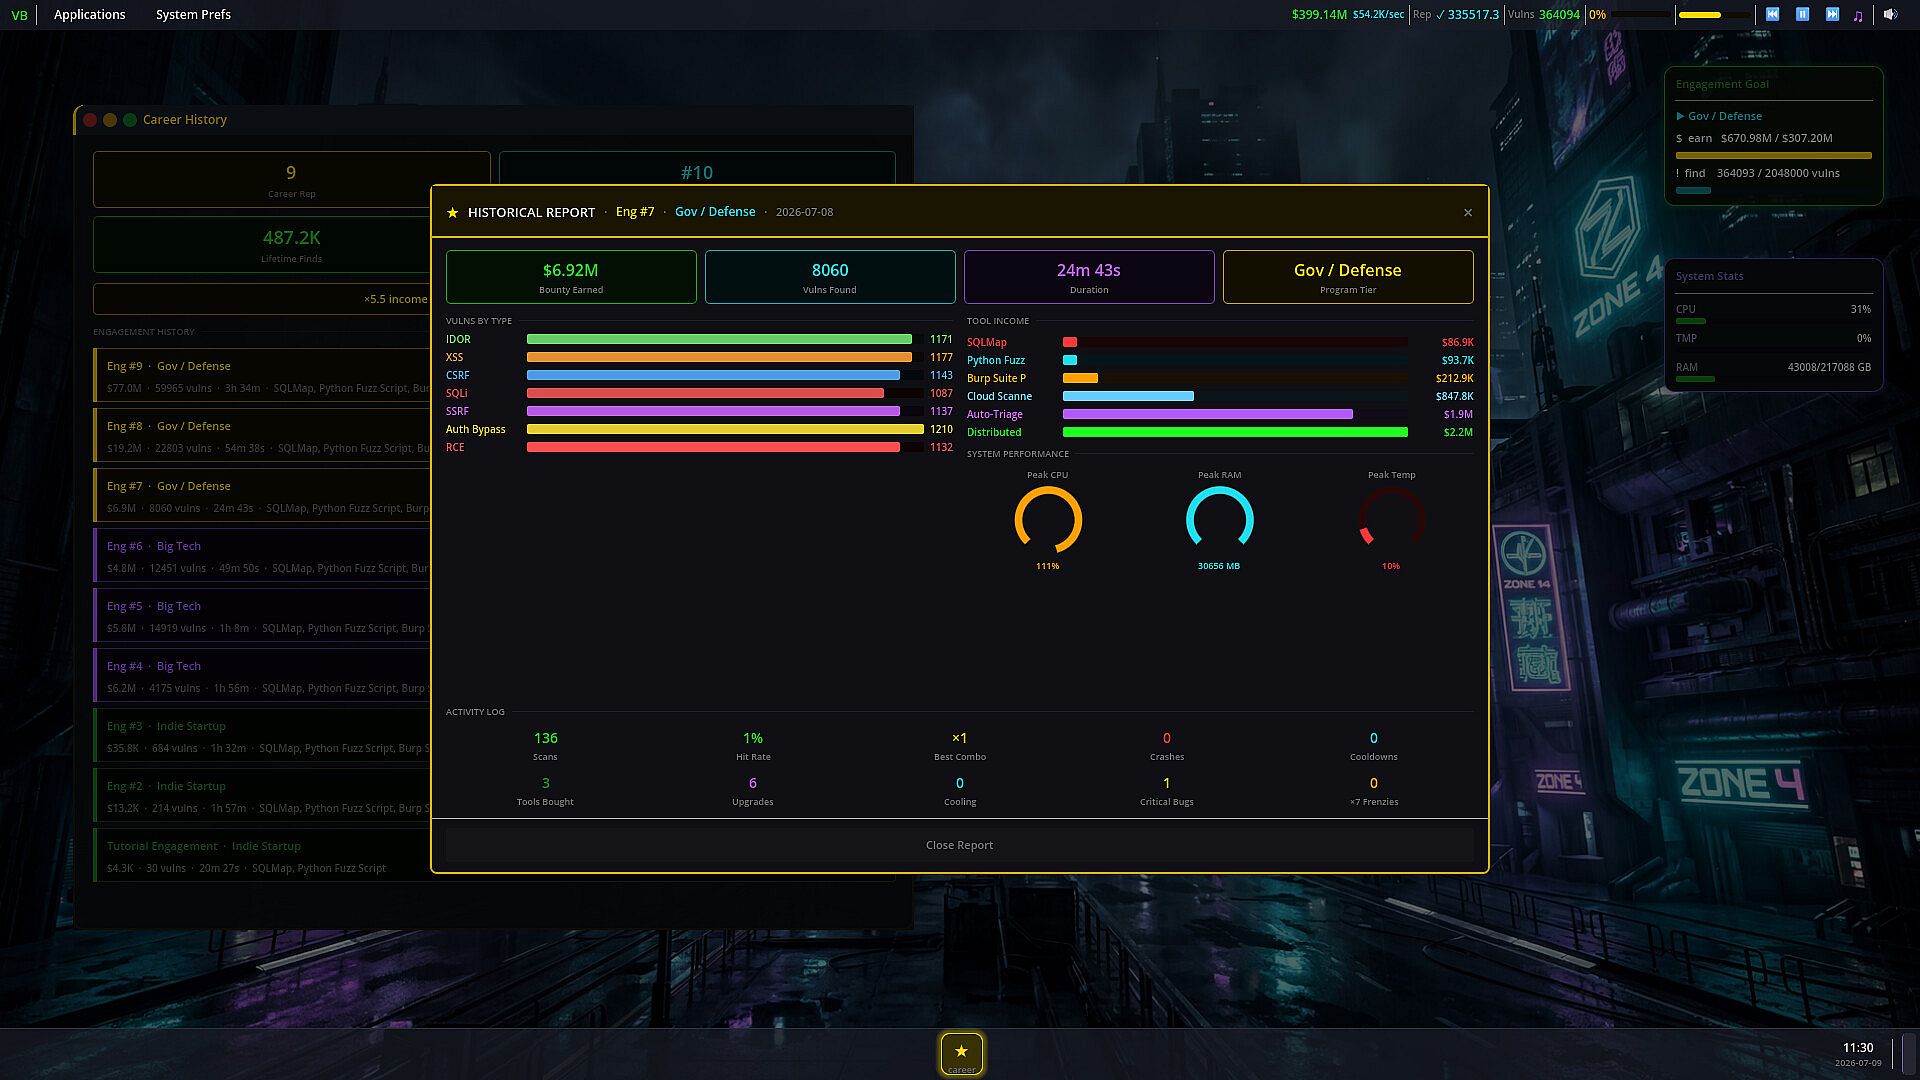
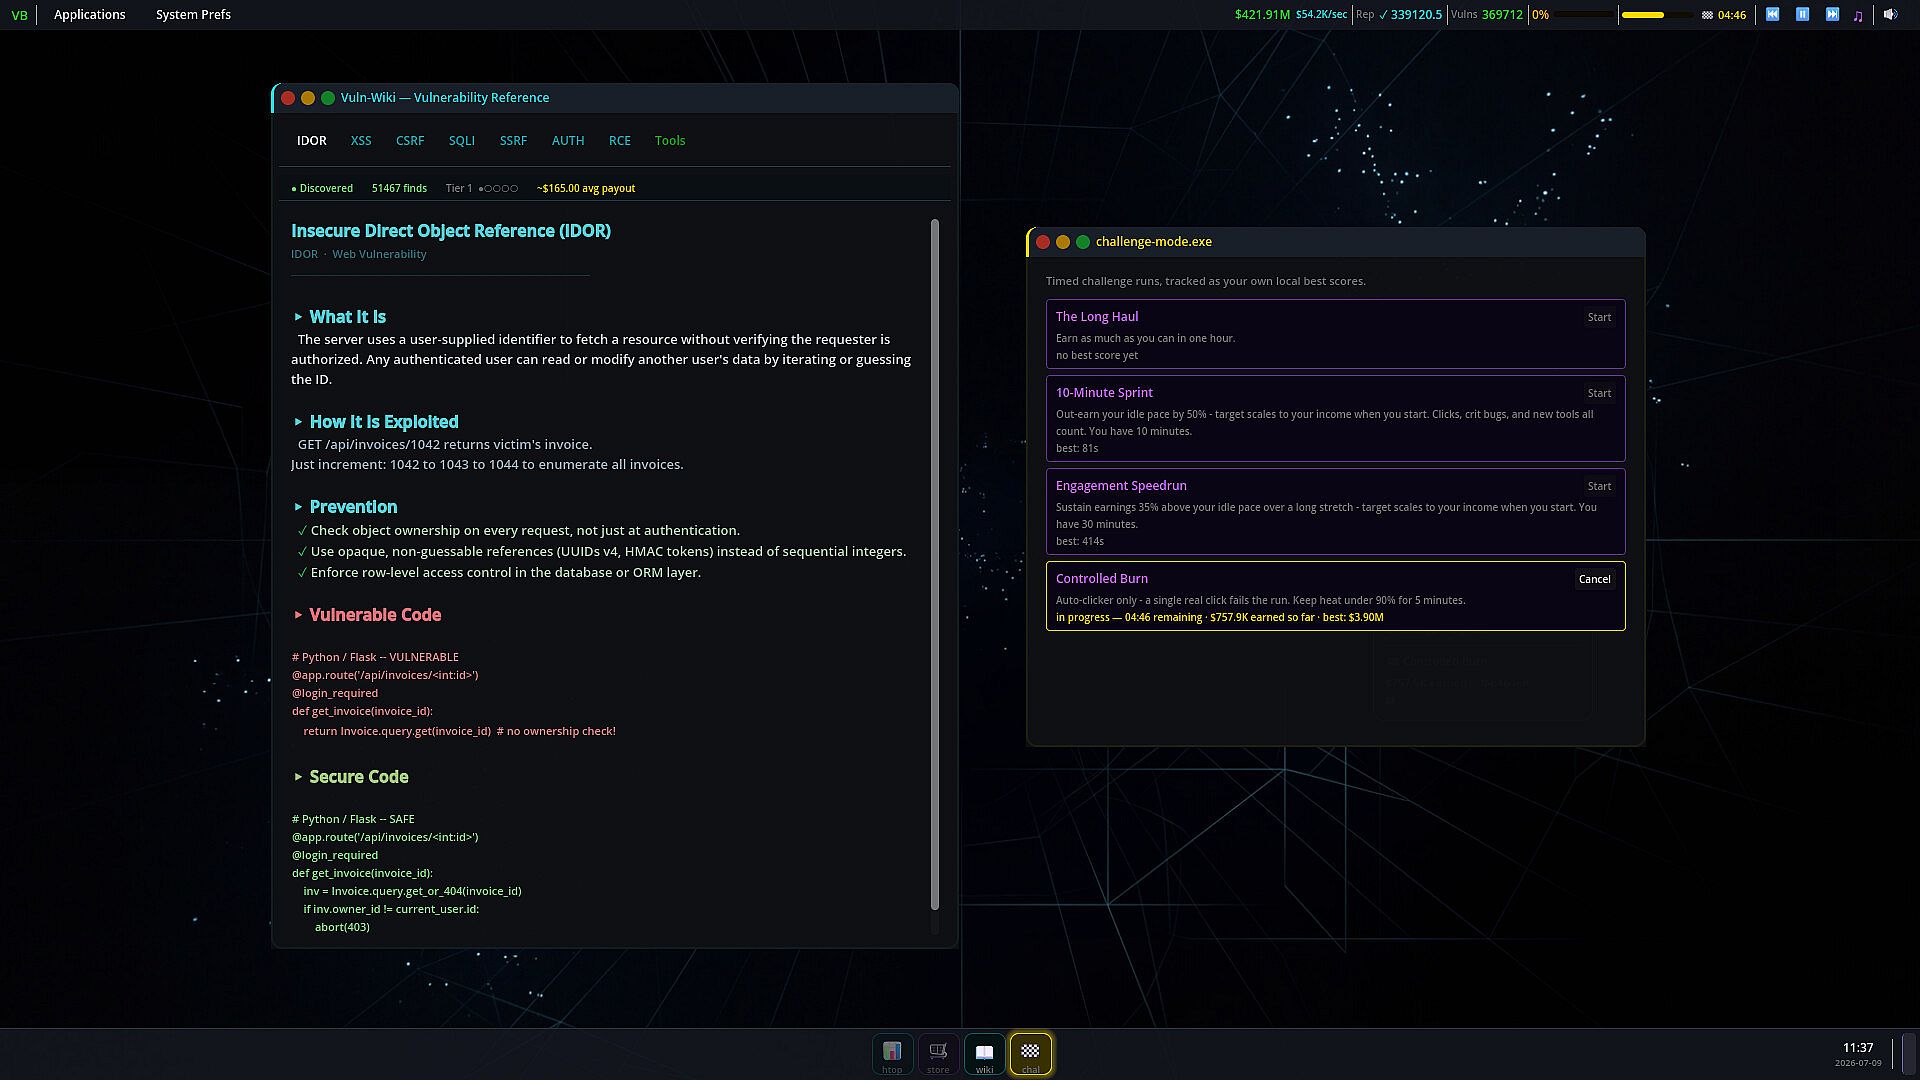
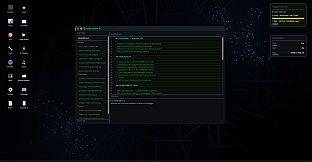
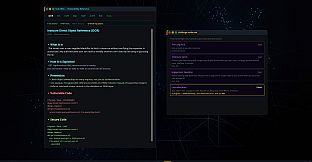
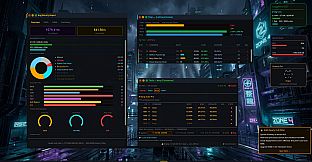
L'interfaccia riproduce un sistema operativo desktop con finestre trascinabili, un package manager funzionale e un monitor dei processi in tempo reale. Un wiki interno fornisce esempi pratici di exploit e relative contromisure per ogni tipo di vulnerabilità, permettendo di apprendere concetti di sicurezza durante la progressione idle. La reputazione guadagnata con i bounty sblocca target più remunerativi, mentre i reset prestige offrono moltiplicatori permanenti per le run successive.
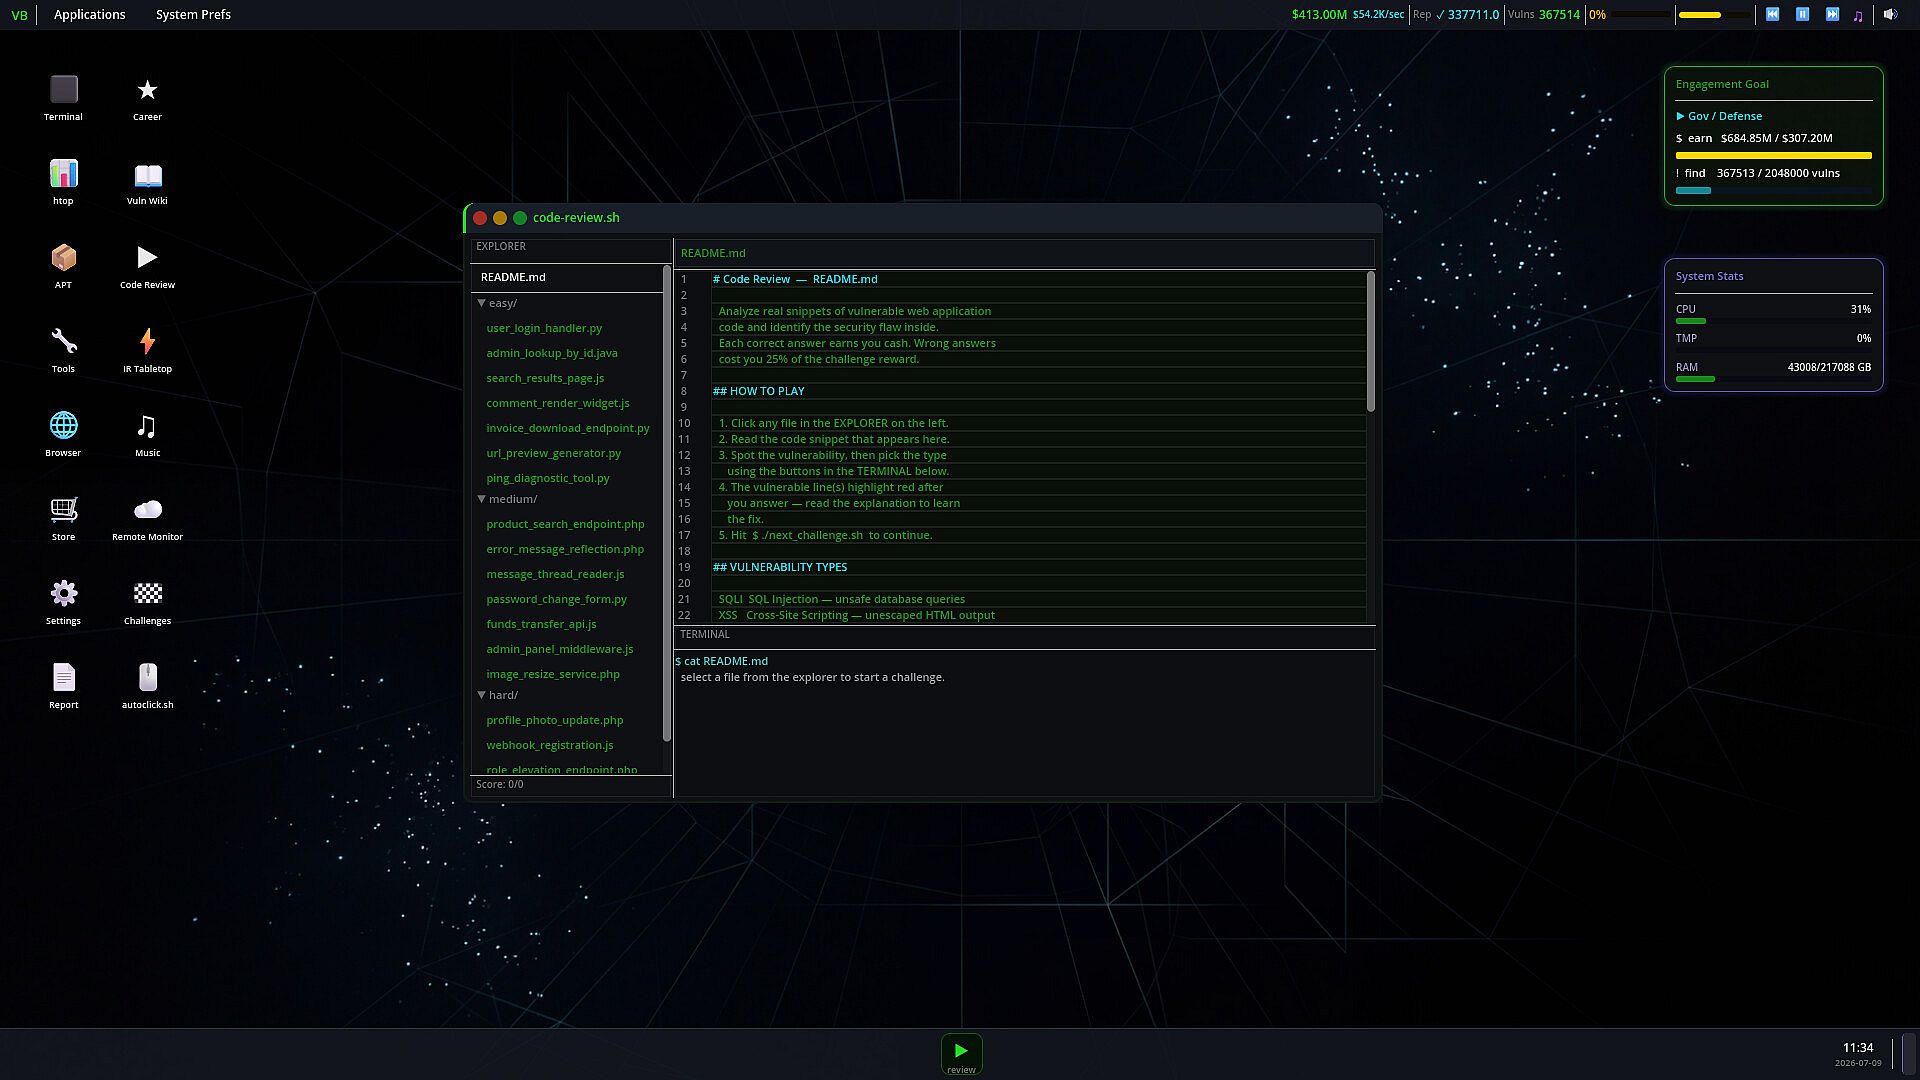
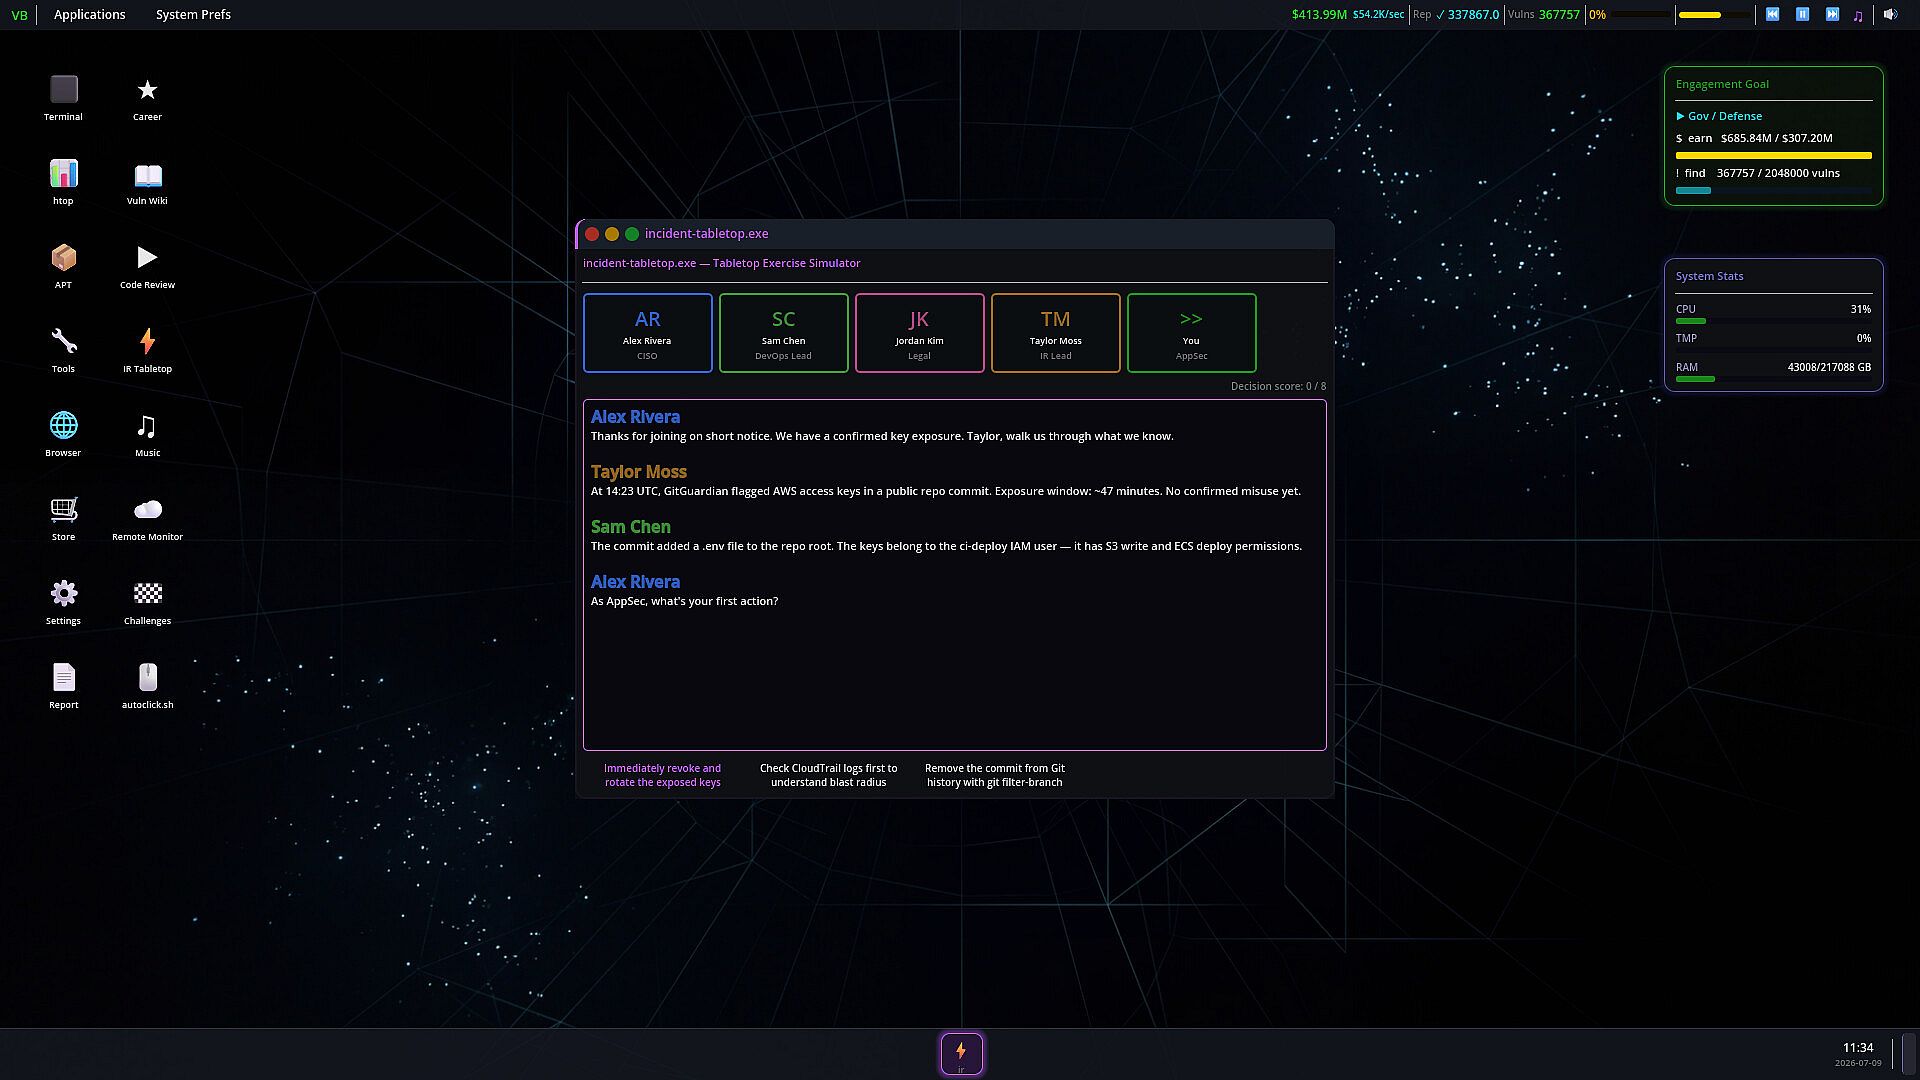
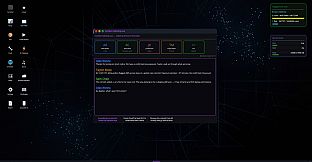
Tra le meccaniche aggiuntive ci sono una casella di posta per contratti e milestone, sfide di code review basate su snippet vulnerabili e interazioni ricorrenti con personaggi come un CISO esausto, un cacciatore rivale, un compliance officer e un bot di supporto, presenti in report ed esercitazioni sugli incidenti.
Modalità di gioco
Si può scegliere tra scansione manuale per il controllo totale su ogni caccia o puntare sull'automazione completa, distribuendo tool sul cloud e installando auto-clicker che funzionano solo se osservati. Le sfide a tempo e i contratti giornalieri introducono obiettivi strutturati per testare l'efficienza con l'automazione attiva, mentre il tracciamento degli achievement premia l'uso disciplinato delle risorse e la costanza.
I run prestige rappresentano un livello di progressione separato: azzerano i progressi in cambio di moltiplicatori che velocizzano le carriere future. Gli esercizi di incident response in stile tabletop con il cast ricorrente aggiungono un ulteriore livello di coinvolgimento oltre alla semplice crescita numerica.
Funzionalità e sistemi principali
I vincoli di risorse vanno oltre la semplice valuta e comprendono limiti reali di CPU, RAM e temperatura che influenzano le scelte strategiche su tool e overclocking. Il terminale supporta comandi nascosti e riferimenti alla cultura hacker che premiano la sperimentazione senza interrompere il flusso idle.
Le attività bonus offrono brevi distrazioni: uno scanner di rete in stile Minesweeper, un simulatore di worm ispirato a Snake, un bypass WAF in stile Breakout e un pet desktop che reagisce a successi e fallimenti. Questi elementi si integrano nella simulazione desktop senza richiedere avvii separati.
- Sette classi di vulnerabilità distinte con esempi pratici e dettagli sulle contromisure
- Distribuzione di tool sul cloud per generare entrate passive
- Gestione di calore e hardware che può causare crash
- Interazioni ricorrenti con i personaggi su più sistemi
Vale la pena giocarci?
Il titolo è ideale per chi apprezza la progressione idle unita a una leggera simulazione e a elementi educativi sulla cybersecurity. La gestione delle risorse e i vincoli di automazione aggiungono profondità al classico ciclo idle, mentre la wiki sulle vulnerabilità offre un valore didattico concreto durante le sessioni. Con il suo focus sull'interazione da terminale e sulla gestione del desktop, il gioco attira chi cerca un twist tematico sul genere piuttosto che una semplice escalation numerica. In uscita come titolo indie, si rivolge agli appassionati di simulazioni che apprezzano il mix di umorismo, dettagli tecnici e avanzamento costante senza richiedere attenzione continua.